


16 Nov Clé de sécurité FIDO2 : qu’est-ce que c’est, comment ça fonctionne et est-ce que ça protège contre le phishing ?
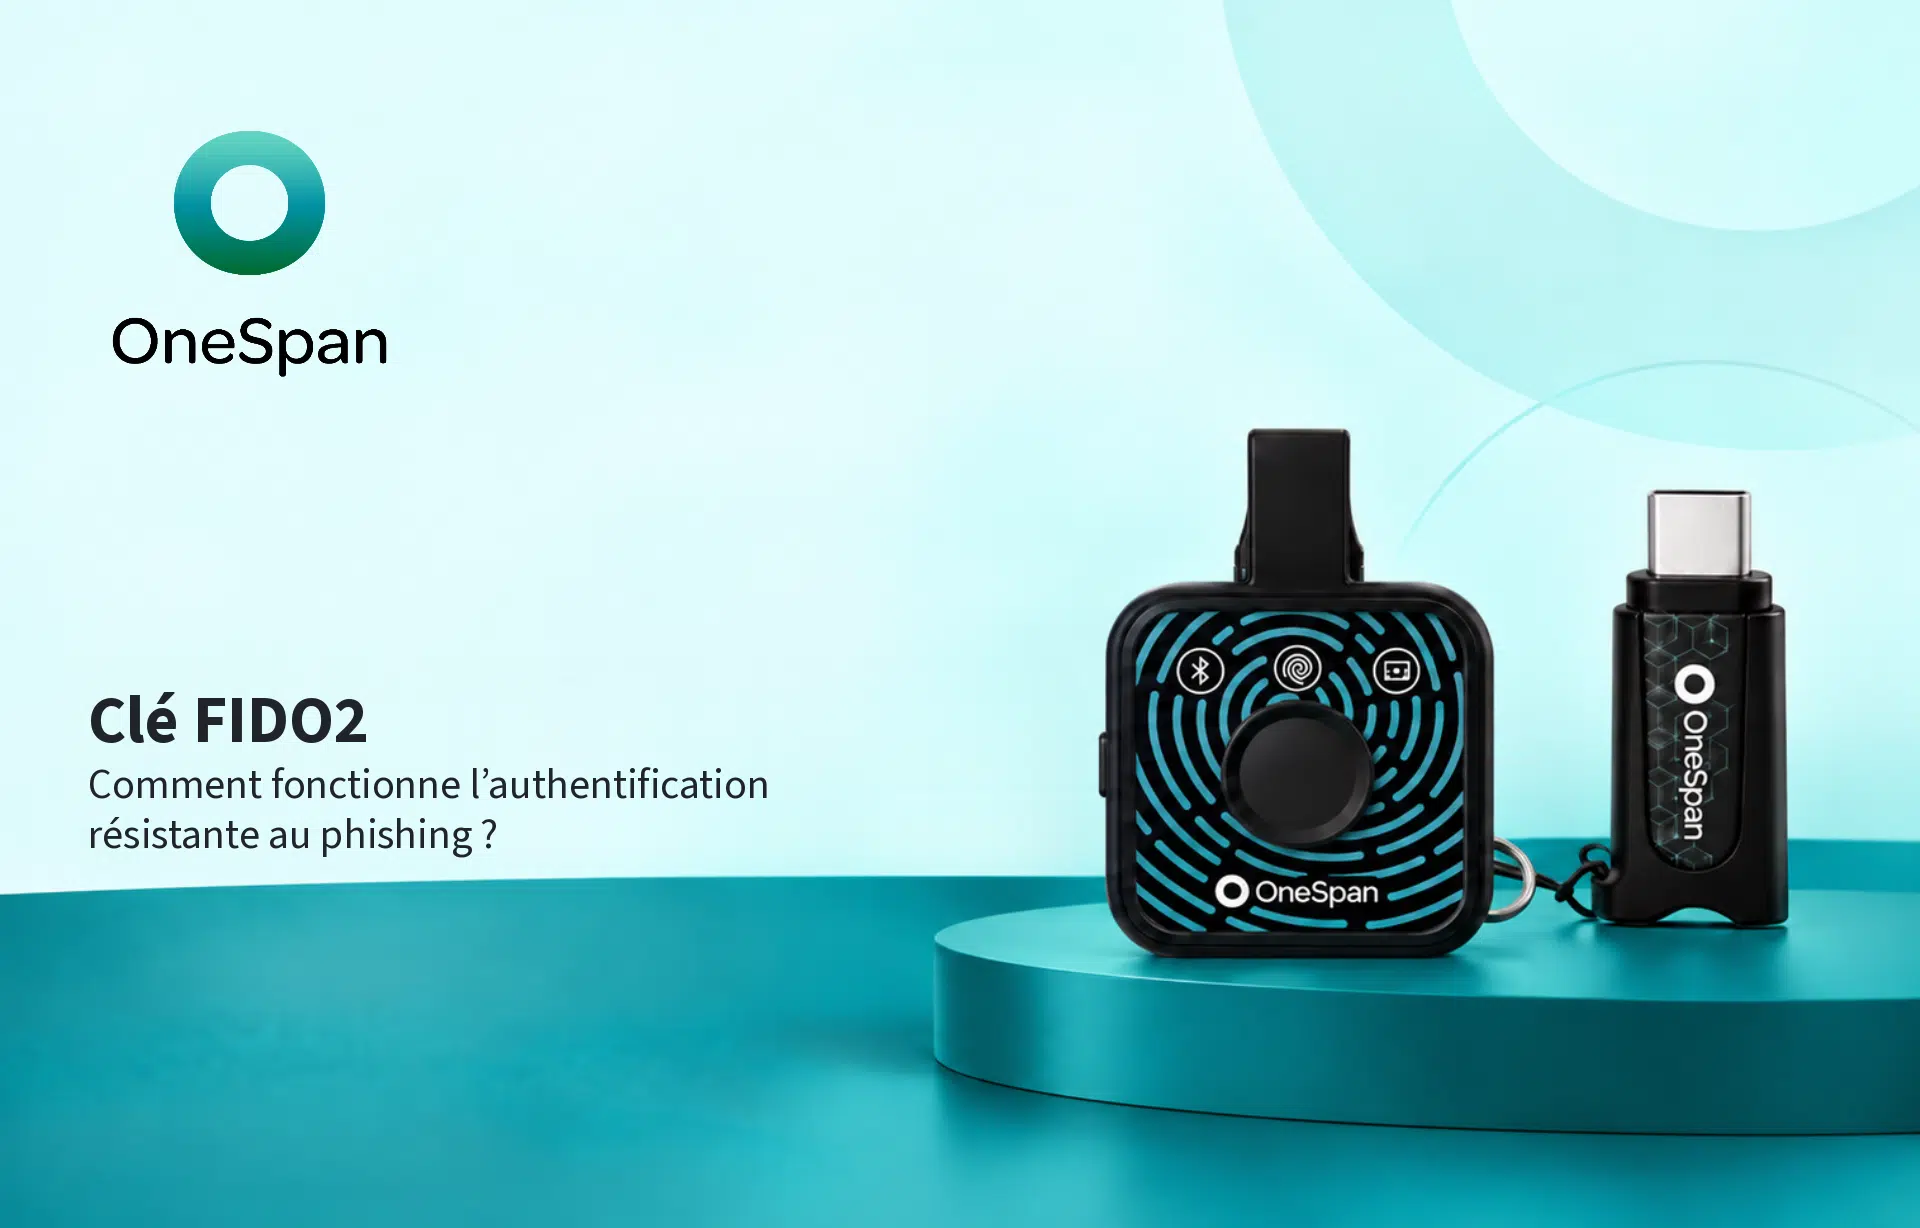
Une clé de sécurité FIDO2 est une clé de sécurité physique qui utilise la cryptographie à clé publique pour vérifier l’identité d’un utilisateur. Elle permet une connexion sans mot de passe et réduit le risque d’hameçonnage, car l’utilisateur ne fournit ni mot de passe ni code à usage unique au site web.
Les clés FIDO2 permettent de sécuriser l’accès aux comptes d’entreprise, aux services cloud et aux applications, notamment dans des environnements comme Microsoft Entra ID. Pour les organisations, elles constituent une solution pour remplacer les mots de passe et les codes OTP traditionnels par une authentification plus robuste.
Qu’est-ce que FIDO2 ?
FIDO2 est une norme d’authentification ouverte basée sur la cryptographie à clé publique.
Il se compose de deux éléments principaux :
- WebAuthn , qui permet aux applications et aux sites web d’utiliser des identifiants cryptographiques,
- CTAP , qui permet la communication avec un authentificateur externe, tel qu’une clé de sécurité physique.
En termes simples :
FIDO2 = WebAuthn + CTAP
Comment fonctionne une clé de sécurité FIDO2 ?
Lorsque la clé est enregistrée auprès d’un service, une paire de clés cryptographiques est créée.
La clé publique est stockée par le service.
La clé privée reste sur l’appareil.
Lors de la connexion, le système envoie un défi cryptographique signé localement par la clé de sécurité. L’utilisateur peut également confirmer l’opération en utilisant :
- un aperçu de la clé de sécurité,
- une PIN,
- une empreinte digitale,
- une autre méthode prise en charge par l’appareil.
Il n’est pas nécessaire d’envoyer le mot de passe et les données biométriques au service.
Pourquoi FIDO2 est-il résistant au phishing ?
Avec l’authentification traditionnelle, un utilisateur peut saisir un mot de passe ou un code OTP sur un faux site web.
FIDO2 fonctionne différemment car l’identifiant est lié à un service ou un domaine spécifique.
Cela signifie que l’utilisateur ne possède pas de secret pouvant être facilement copié et transmis à un attaquant. C’est pourquoi FIDO2 est utilisé comme méthode d’authentification résistante au phishing.
Cependant, FIDO2 n’élimine pas tous les risques de compromission d’un compte. Les procédures de récupération de compte, la sécurité des appareils et la gestion des sessions restent donc essentielles.
Peut-on utiliser FIDO2 pour une connexion sans mot de passe ?
Oui
FIDO2 peut prendre en charge une authentification entièrement sans mot de passe.
L’utilisateur peut toujours utiliser un code PIN ou une vérification biométrique, mais ces méthodes servent à déverrouiller l’authentificateur localement. Il ne s’agit pas de mots de passe traditionnels envoyés à un serveur.
Clé de sécurité FIDO2 vs. clé d’accès
Ces termes sont liés, mais ils ne signifient pas exactement la même chose.
Une clé d’accès est un identifiant basé sur les normes FIDO. Une clé de sécurité FIDO2 est l’un des dispositifs sur lesquels un tel identifiant peut être stocké.
Une clé d’accès peut être :
- stocké sur une clé de sécurité physique,
- lié à un appareil spécifique,
- Synchronisé sur plusieurs appareils.
Cela signifie que toutes les clés d’accès ne sont pas stockées sur une clé de sécurité FIDO2 physique.
FIDO2 vs. MFA traditionnel
Les codes SMS, les codes OTP et les notifications push améliorent la sécurité par rapport à l’authentification par mot de passe uniquement, mais les utilisateurs peuvent toujours être trompés et amenés à fournir un code ou à approuver une demande frauduleuse.
Avec FIDO2, il n’y a aucun code que l’utilisateur puisse copier sur un site web d’hameçonnage.
C’est pourquoi les clés de sécurité FIDO2 sont particulièrement utiles lorsque la résistance au phishing est la priorité, plutôt que d’ajouter simplement un facteur d’authentification supplémentaire.
Quand faut-il utiliser une clé de sécurité FIDO2 ?
Une clé de sécurité FIDO2 physique peut s’avérer particulièrement utile pour :
- administrateurs,
- comptes privilégiés,
- équipes informatiques et de sécurité,
- employés à distance,
- utilisateurs ayant accès à des données sensibles,
- organisations mettant en œuvre l’authentification sans mot de passe,
- environnements présentant des exigences de sécurité plus élevées.
Dans ces cas-là, une clé de sécurité physique offre à l’organisation un contrôle supplémentaire sur l’emplacement de stockage des informations d’identification d’authentification.
FIDO2 est-il compatible avec Microsoft Entra ID ?
Oui. Microsoft Entra ID prend en charge les clés de sécurité et les mots de passe FIDO2 physiques.
Cela permet aux organisations utilisant des environnements Microsoft de déployer FIDO2 dans le cadre d’une stratégie d’authentification sans mot de passe et résistante au phishing.
Que se passe-t-il si un utilisateur perd la clé ?
Cette question doit être abordée avant le déploiement.
L’organisation doit se préparer :
- une deuxième clé de sécurité enregistrée ou une autre méthode d’authentification approuvée,
- une procédure pour signaler une clé perdue,
- la possibilité de révoquer un appareil perdu,
- un processus sécurisé de récupération de compte.
FIDO2 ne se limite donc pas au choix du bon appareil. Il implique également la gestion de l’intégralité du cycle de vie de l’authentificateur.
Comment choisir une clé de sécurité FIDO2
Lors du choix d’une clé de sécurité FIDO2, il est conseillé de vérifier les points suivants :
- compatibilité avec les systèmes que vous utilisez,
- Connectivité USB-A ou USB-C,
- Prise en charge NFC ou Bluetooth,
- l’option d’utiliser un code PIN ou une vérification biométrique,
- Normes FIDO prises en charge,
- comment sont gérés les appareils perdus et leurs remplacements.
Un modèle différent peut convenir à un administrateur d’infrastructure qu’à un employé qui n’utilise que des applications métier de base.
Comment commencer à implémenter FIDO2 dans votre organisation
Il vaut mieux ne pas commencer par la question :
« Quelle clé de sécurité devons-nous acheter ? »
Premièrement, vous devez définir :
Qui voulons-nous protéger ?
Les administrateurs, certains groupes ou tous les employés ?
À quels systèmes les utilisateurs doivent-ils accéder ?
Microsoft Entra ID, applications SaaS, VPN ou autres services ?
Quel problème cherchons-nous à résoudre ?
L’hameçonnage, l’authentification sans mot de passe, la protection des comptes à privilèges ou des exigences de sécurité spécifiques ?
Que se passe-t-il si un utilisateur perd sa clé ?
La procédure de récupération du compte doit être planifiée avant le déploiement.
C’est seulement à ce moment-là qu’il est judicieux de choisir un appareil spécifique.
Kappa Data peut vous aider à choisir la solution FIDO2 adaptée.
Prévoyez-vous de mettre en œuvre des clés de sécurité FIDO2, une authentification sans mot de passe ou une authentification résistante au phishing ?
Kappa Data aide ses partenaires et les organisations à choisir le modèle d’authentification, les appareils et l’approche de déploiement les mieux adaptés à leur environnement, à leurs utilisateurs et au niveau de sécurité requis.
Contactez Kappa Data et parlez-nous de votre projet.
FAQ : Clés de sécurité FIDO2
Qu’est-ce qu’une clé de sécurité FIDO2 ?
Une clé de sécurité FIDO2 est un authentificateur physique utilisant la cryptographie à clé publique. Elle permet une connexion sans mot de passe et une authentification résistante au phishing.
FIDO2 peut-il remplacer les mots de passe ?
Oui. FIDO2 prend en charge les scénarios sans mot de passe où un mot de passe traditionnel n’est pas requis.
Une clé de sécurité FIDO2 protège-t-elle contre le phishing ?
FIDO2 est conçu de manière à ce que l’identifiant soit lié au service légitime, ce qui signifie que l’utilisateur ne fournit pas à un attaquant son mot de passe ou son code OTP.
FIDO2 et les clés d’accès, c’est la même chose ?
Non. Une clé d’accès est un identifiant basé sur les normes FIDO. Une clé de sécurité FIDO2 physique peut être l’un des supports de stockage de cet identifiant.
Une clé de sécurité FIDO2 est-elle compatible avec Microsoft Entra ID ?
Oui. Microsoft Entra ID prend en charge les clés de sécurité et les mots de passe FIDO2 physiques.
Envisagez-vous de mettre en œuvre l’authentification FIDO2 ou sans mot de passe ?
Kappa Data peut vous aider à choisir le modèle d’authentification et la clé de sécurité les mieux adaptés à votre environnement, à vos utilisateurs et au niveau de protection requis.
No Comments